01
Die Idee
Firewall-Logs enthalten viele technische Einzelereignisse. FireWall macht daraus strukturierte, filterbare und zeitlich auswertbare Sicherheitsinformationen.
SYSTEMS & INFRASTRUCTURE
Sehen, was das Netzwerk erreicht. Verstehen, was blockiert wird.
FireWall wertet Firewall- und VPN-Ereignisse zentral aus. Live-Events, blockierte eingehende Verbindungen, Angriffsquellen, Ziel-Ports, GeoIP-Daten und VPN-Sessions werden in spezialisierten Monitoring-Ansichten aufbereitet.
01
Firewall-Logs enthalten viele technische Einzelereignisse. FireWall macht daraus strukturierte, filterbare und zeitlich auswertbare Sicherheitsinformationen.
02
Blockierte Verbindungen, Protokolle, Ziel-Ports, externe Quellen, interne Ziele und VPN-Ereignisse entstehen fortlaufend und sind ohne Aufbereitung schwer überschaubar.
03
FireWall führt die gespeicherten Ereignisse in Übersichten für Live-Monitoring, Angriffsanalyse, GeoIP-Auswertung und VPN-Sichtbarkeit zusammen.
REAL CAPABILITIES
Die öffentliche Seite beschreibt ausschließlich Funktionen, die in den vorliegenden FireWall-Dateien vorhanden sind.
Gesamt-Logs, Block-Events, eingehende und ausgehende Blocks, eindeutige Quellen, Ziel-Ports und aktuelle Ereignisse.
Automatisch aktualisierte Ereignisse mit Kennzahlen für letzte Minute, letzte Stunde, aktive Quellen und Top-Port.
Auswertung externer eingehender Block-Events nach Quellen, Ports, Zielen, Interfaces, Protokollen und Zeiträumen.
GeoIP-Aggregation externer Block-Events nach Ländern und Städten sowie kartografische Darstellung.
Auswertung aktiver Verbindungen, Einwahlen, Verbindungsdauer, Sessions und VPN-Ereignisse.
LIVE EVENT INTELLIGENCE
Der Live-Bereich unterstützt die Filterung gespeicherter Firewall-Ereignisse nach mehreren technischen Kriterien.
ATTACK INTELLIGENCE
Das Attack Center konzentriert sich auf externe, eingehende und blockierte Ereignisse und wertet Quellen, Ziel-Ports, Zielsysteme, Interfaces, Protokolle und Zeiträume aus.
GEO INTELLIGENCE
GeoIP-Daten können externe Quellen Ländern und Städten zuordnen und aggregierte Ereignisse auf einer Weltkarte darstellen. Die öffentliche ITpassion-Seite veröffentlicht dabei keine realen IP-Adressen oder tatsächlichen Ereignisdaten.
VPN VISIBILITY
Der VPN-Bereich verarbeitet Verbindungs-, IP-Zuweisungs- und Trennereignisse und berechnet daraus Session- und Nutzungsinformationen.
SHOWCASE VIEW
Die neutralisierte Showcase-Grafik vermittelt die Bandbreite der FireWall-Auswertung, ohne Betriebsdaten offenzulegen.
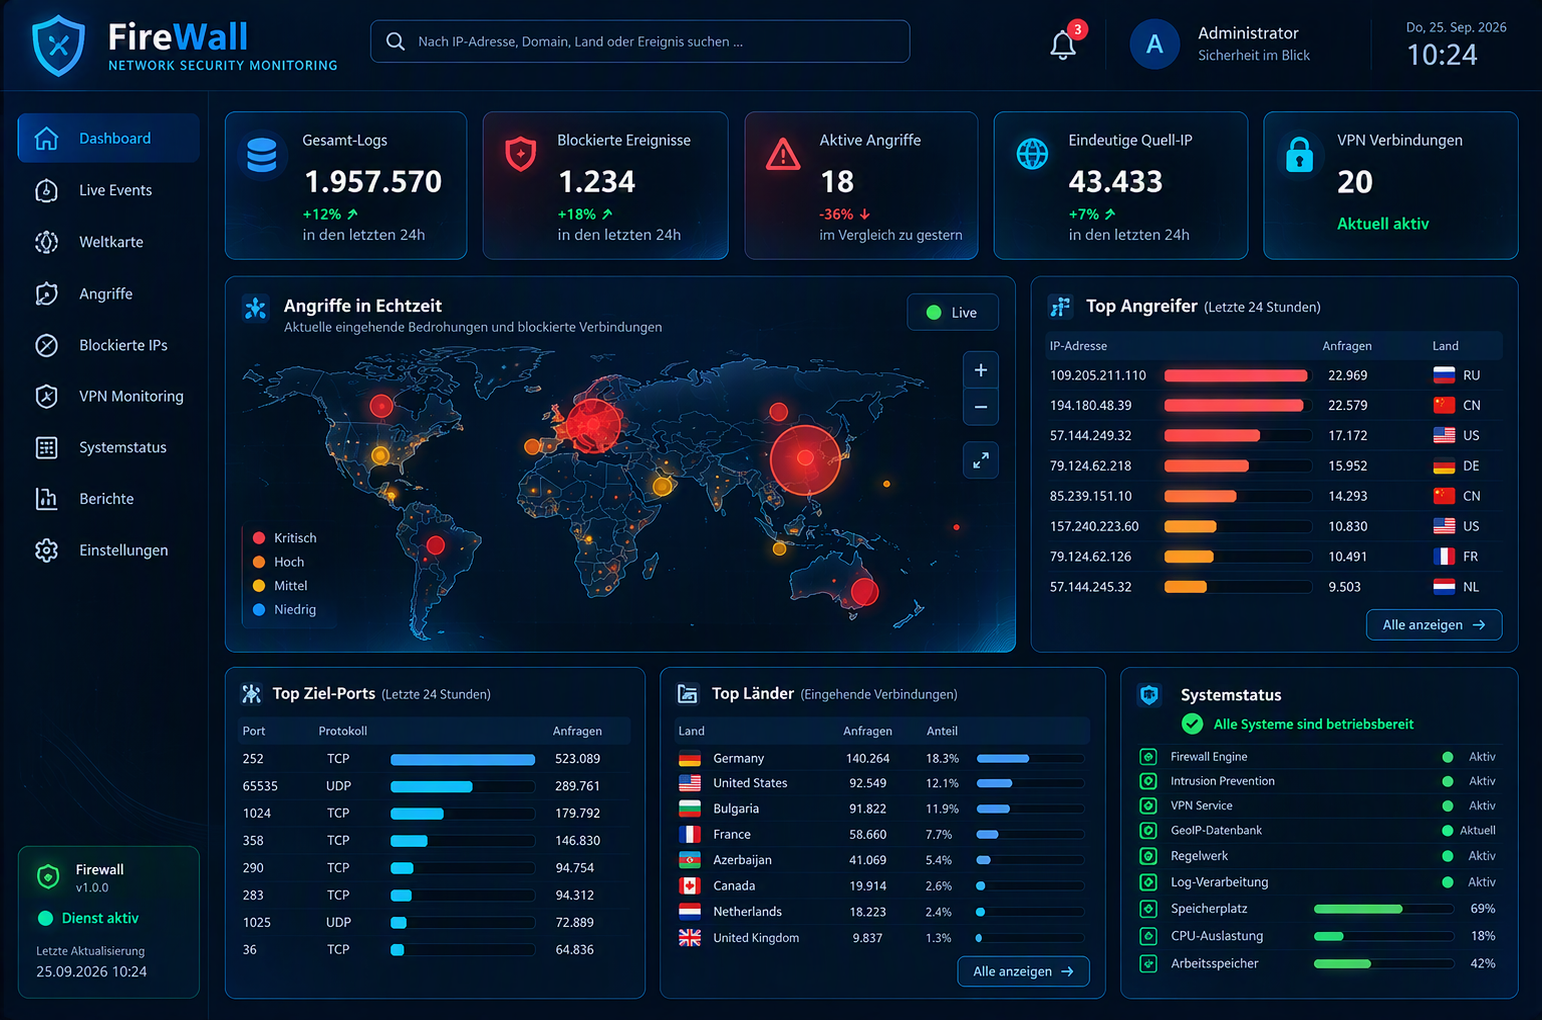
Keine internen Adressen, Hostnamen, Benutzerkennungen oder tatsächlichen Angriffsdaten werden auf ITpassion veröffentlicht.
PUBLIC SHOWCASE
Die öffentliche Darstellung abstrahiert Netzwerkbereiche, Systeme, Benutzer, Dateipfade und konkrete interne Integrationen. Gezeigt werden nur Funktionsprinzipien und neutralisierte Produktvisualisierungen.